Unifi Access Points – WLAN-Abdeckung im ganzen Haus und Grundstück

Mit dem Ausbau des Netzwerks wuchs auch der Anspruch an eine möglichst flächendeckende und stabile WLAN-Versorgung. Das Grundstück umfasst rund 1.650 m². Neben dem eigentlichen Wohnhaus sollen auch Garten, Garage, Hofeinfahrt, Schuppen und verschiedene Nebenbereiche zuverlässig mit WLAN versorgt werden.

Ein einzelner leistungsstarker Access Point wäre dafür keine sinnvolle Lösung. Wände, Decken, unterschiedliche Gebäudeteile und größere Entfernungen schwächen das WLAN-Signal erheblich. Statt die Sendeleistung einzelner Geräte möglichst weit hochzudrehen, verteilen sich deshalb inzwischen insgesamt sechs UniFi Access Points über Haus und Grundstück.

WLAN nicht nur im Wohnhaus

Vier Access Points übernehmen hauptsächlich die Versorgung innerhalb des Hauses.
Für die Außenbereiche kommen weitere Geräte hinzu.

Auf der östlichen Seite des Grundstücks befindet sich ein eigener Outdoor-Access-Point, der den größeren Gartenbereich mit WLAN versorgt.

Der kleinere westliche Garten wird dagegen über einen Access Point im Wintergarten abgedeckt. Durch die Lage am Rand des Gebäudes lässt sich damit sowohl der Wintergarten selbst als auch der angrenzende Außenbereich gut erreichen.

Ein weiterer Access Point befindet sich in der Garage. Dieser versorgt neben einer Musikbox in der Garage unter anderem die vor der Garage installierte Wallbox sowie den Bereich der nördlichen Hofeinfahrt. Damit stehen auch dort stabile Netzwerkverbindungen zur Verfügung, obwohl sich dieser Bereich bereits ein Stück vom eigentlichen Wohnhaus entfernt befindet.

WLAN im Keller

Der zuletzt hinzugekommene Access Point befindet sich im Keller. Dort sollte unter anderem eine Reolink-Kamera im Lagerraum zuverlässig ins Netzwerk eingebunden werden. Gleichzeitig ist der Mobilfunkempfang im Keller naturgemäß eher eingeschränkt. Eine gute WLAN-Abdeckung verbessert deshalb auch die Nutzung von Smartphones erheblich, beispielsweise über WLAN-Telefonie beziehungsweise Wi-Fi Calling.

Der zusätzliche Access Point löst damit gleich mehrere Probleme: Kameraanbindung, allgemeine WLAN-Abdeckung und bessere Erreichbarkeit mit dem Smartphone im Keller.

Warum mehrere Access Points besser sind

Bei WLAN geht es nicht nur darum, ob irgendwo noch ein Signal vorhanden ist. Entscheidend sind auch Signalqualität, Datenrate, Stabilität und die Rückrichtung vom Endgerät zum Access Point. Ein Smartphone kann den Access Point unter Umständen noch empfangen, obwohl seine eigene Sendeleistung nicht mehr ausreicht, um zuverlässig zurückzusenden. Mehrere sinnvoll platzierte Access Points sorgen deshalb dafür, dass die Entfernungen zwischen Endgerät und Access Point geringer bleiben.

Das verbessert insbesondere:

  • Stabilität und Datenrate
  • Versorgung durch mehrere Stockwerke und massive Wände
  • WLAN-Abdeckung in Garten, Garage und Keller
  • zuverlässige Verbindungen für Kameras und Smart-Home-Geräte
  • Roaming zwischen verschiedenen Bereichen des Hauses und Grundstücks

Zentrale Verwaltung über UniFi

Da alle Access Points Teil der UniFi-Umgebung sind, werden sie gemeinsam über UniFi Network verwaltet.
WLAN-Netze müssen dadurch nicht auf jedem Access Point einzeln eingerichtet werden. SSIDs, VLAN-Zuordnungen, Sicherheitseinstellungen und weitere Parameter können zentral konfiguriert und auf die entsprechenden Access Points verteilt werden.

Auch verbundene Clients, Signalstärken, Datenraten und die Zuordnung zu einem bestimmten Access Point lassen sich zentral überwachen. Gerade bei sechs Access Points ist diese gemeinsame Verwaltung wesentlich komfortabler als sechs voneinander unabhängige WLAN-Geräte.

Mehr Access Points bedeuten nicht automatisch mehr Leistung

Ein häufiges Missverständnis besteht darin, dass zusätzliche Access Points zwangsläufig zu einem besseren WLAN führen. Entscheidend ist vielmehr die richtige Planung. Wenn benachbarte Access Points mit unnötig hoher Sendeleistung arbeiten oder ungünstige Funkkanäle verwenden, können sie sich gegenseitig stören. Das Ziel besteht deshalb nicht darin, möglichst viele Access Points zu installieren, sondern für jeden Bereich eine ausreichende Versorgung mit möglichst wenig gegenseitigen Störungen zu schaffen. Allerdings leistet dabei auch schon der Controller seinen Beitrag und regelt die Sendeleistungen der Access Points

Bei einem größeren Grundstück und mehreren Gebäudebereichen können dafür durchaus mehrere Access Points erforderlich sein.

WLAN als Teil der Infrastruktur

Das WLAN ist damit inzwischen genauso Teil der fest geplanten Netzwerkinfrastruktur wie die kabelgebundenen Netzwerkanschlüsse. Die sechs Access Points versorgen nicht nur Smartphones und Notebooks, sondern zunehmend auch technische Infrastruktur wie Wallbox, Kameras und verschiedene Smart-Home-Geräte.

Gerade bei solchen dauerhaft installierten Geräten ist eine stabile Verbindung wichtiger als eine theoretisch möglichst hohe maximale WLAN-Geschwindigkeit. Mit der Verteilung auf Haus, Keller, Garage und Garten steht deshalb dort WLAN zur Verfügung, wo es tatsächlich benötigt wird.

Im nächsten Beitrag geht es um einen weiteren Bestandteil dieser Infrastruktur:
Vier Kameras im Heimnetz – Türklingel, Garage, Hintereingang und Lagerraum.
Kameras im Heimnetz – bewusst statt flächendeckend

Mit dem Ausbau des Heimnetzwerks kamen im Laufe der Zeit auch einige Netzwerkkameras hinzu. Inzwischen sind insgesamt vier Kameras im Einsatz. Dabei war das Ziel allerdings nie, Haus und Grundstück möglichst vollständig zu überwachen.

Ganz im Gegenteil: Kameras kommen nur dort zum Einsatz, wo sie für einen konkreten Zweck sinnvoll sind. Neben technischen und praktischen Gründen spielt dabei auch die Privatsphäre eine wichtige Rolle.

Vier Kameras – unterschiedliche Aufgaben

Die eingesetzten Kameras erfüllen unterschiedliche Aufgaben. Dazu gehören eine Videotürklingel, die Beobachtung eines Gartenbereichs, eine Kamera in einem internen Lagerbereich sowie eine gezielt zur Absicherung eingesetzte Kamera. Interessant ist dabei, dass nur eine dieser Kameras tatsächlich in erster Linie der klassischen Sicherheitsüberwachung dient.

Videotürklingel

Der Einsatzzweck einer Kamera an der Haustür erklärt sich weitgehend von selbst. Die Videotürklingel ermöglicht es, zu sehen, wer vor der Tür steht. Gerade wenn man sich nicht unmittelbar im Eingangsbereich befindet, ist das praktisch. Die Kamera ist damit weniger als permanente Grundstücksüberwachung gedacht, sondern vielmehr als Erweiterung der klassischen Türklingel.

Kamera für den Gartenbereich

Eine weitere Kamera hat einen ganz anderen Hintergrund. Sie wurde nicht in erster Linie zur Überwachung des Grundstücks installiert, sondern hauptsächlich, um einen bestimmten Gartenbereich im Blick behalten zu können.

Gerade auf einem größeren Grundstück ist nicht jeder Bereich von jedem Fenster aus einsehbar. In unserem Fall ist das besonders praktisch, wenn unser Sohn draußen spielt und man zwischendurch einen Blick auf den entsprechenden Bereich werfen möchte. Das ist für mich ein gutes Beispiel dafür, dass eine Kamera im Smart Home nicht automatisch eine Sicherheitskamera sein muss.

Kamera in einem internen Lagerbereich

Eine weitere Kamera kommt in einem internen Lagerbereich zum Einsatz. Auch hier geht es weniger um eine klassische Außenüberwachung, sondern darum, einen klar abgegrenzten Bereich bei Bedarf einsehen zu können.

Solche Anwendungsfälle zeigen gut, dass Netzwerkkameras nicht ausschließlich für Einbruchschutz eingesetzt werden müssen, sondern auch ganz praktische Aufgaben im Alltag übernehmen können.

Eine Kamera für die Sicherheit

Eine der eingesetzten Kameras dient dagegen tatsächlich hauptsächlich Sicherheitszwecken. Dabei war mir wichtig, dass nur der relevante Bereich erfasst wird und die Kamera nicht unnötig große Teile des Grundstücks oder angrenzende Bereiche aufnimmt. Gerade bei Videoüberwachung gilt für mich: so gezielt wie möglich und nur dort, wo es einen nachvollziehbaren Grund gibt.

Bewusst keine flächendeckende Überwachung

Technisch wäre es problemlos möglich gewesen, deutlich mehr Kameras zu installieren. Darauf habe ich aber bewusst verzichtet. Auch weil Teile des Gebäudes von weiteren Personen genutzt werden, wurde bei der Planung darauf geachtet, deren Aufenthalts- und Zugangsbereiche nicht unnötig zu erfassen. Unabhängig davon möchte ich mich auf dem eigenen Grundstück auch nicht permanent von Kameras umgeben fühlen. Für jede Kamera sollte deshalb eine einfache Frage beantwortet werden können:

Welchen konkreten Zweck erfüllt sie?
Wenn darauf keine sinnvolle Antwort besteht, braucht es an dieser Stelle auch keine Kamera.

Netzwerk statt Insellösungen

Technisch sind die Kameras Teil der vorhandenen Netzwerkinfrastruktur.
Eine stabile Netzwerkverbindung ist dabei wichtiger als möglichst hohe Übertragungsgeschwindigkeiten. Videostreams benötigen zwar dauerhaft Bandbreite, stellen für ein modernes kabelgebundenes Netzwerk beziehungsweise ein gut ausgebautes WLAN aber keine außergewöhnliche Belastung dar.

Wichtiger sind:

  • eine stabile Netzwerkverbindung
  • ausreichende WLAN-Abdeckung oder eine kabelgebundene Anbindung
  • zuverlässige Stromversorgung
  • sinnvolle Positionierung
  • kontrollierter Zugriff
  • eine zuverlässige Aufzeichnung, sofern diese benötigt wird

Gerade die Kombination aus kabelgebundenem Netzwerk, mehreren Access Points und zentral verwalteter Netzwerkinfrastruktur erleichtert die Einbindung solcher Geräte erheblich.

So viel wie nötig, so wenig wie möglich

Netzwerkkameras sind für mich damit kein Selbstzweck und auch kein Versuch, das gesamte Haus vollständig zu überwachen. Die vorhandenen Kameras erfüllen jeweils eine konkrete Aufgabe. Gleichzeitig gibt es bewusst Bereiche, die nicht überwacht werden. Damit bleiben die Kameras ein nützliches Werkzeug innerhalb des Heimnetzwerks, ohne daraus eine flächendeckende Videoüberwachung des gesamten Grundstücks zu machen.

Mein Heimnetzwerk 2026 – der komplette Aufbau

Über die Jahre ist aus einem einfachen Heimnetzwerk eine deutlich umfangreichere Infrastruktur entstanden.
Was ursprünglich mit einem Router, einigen Netzwerkdosen und zwei Access Points begann, besteht heute aus einer zentral verwalteten UniFi-Umgebung, mehreren Netzwerkverteilern, einem 10-Gbit-Glasfaser-Backbone, verschiedenen Access Points, Netzwerkkameras und einem leistungsfähigen Homeserver. Dieser Beitrag soll deshalb weniger einzelne Geräte im Detail erklären, sondern einen Überblick über den aktuellen Aufbau geben.

Internetzugang über NetCom BW und FritzBox

Bitte nicht lachen: Der Internetanschluss kommt aktuell von NetCom BW und bietet eine Bandbreite von gerade mal 50 Mbit/s. Typisch Deutschland halt. Am eigentlichen Internetanschluss befindet sich weiterhin eine FritzBox. Ihre Aufgaben wurden im Laufe der Zeit allerdings deutlich reduziert.

Sie übernimmt heute im Wesentlichen noch zwei Funktionen:
1. Herstellung der Internetverbindung
2. DECT-Basis für die Telefonie (ja wir haben noch einen Festnetzanschluss mit einem Fritz!Fon)

Die eigentliche Verwaltung des Heimnetzwerks findet dagegen nicht mehr auf der FritzBox statt. Hinter der FritzBox beginnt die UniFi-Infrastruktur. (Unifi ist ein Hersteller von Netzwerkkomponenten)

Zentrale Netzwerkverwaltung mit UniFi

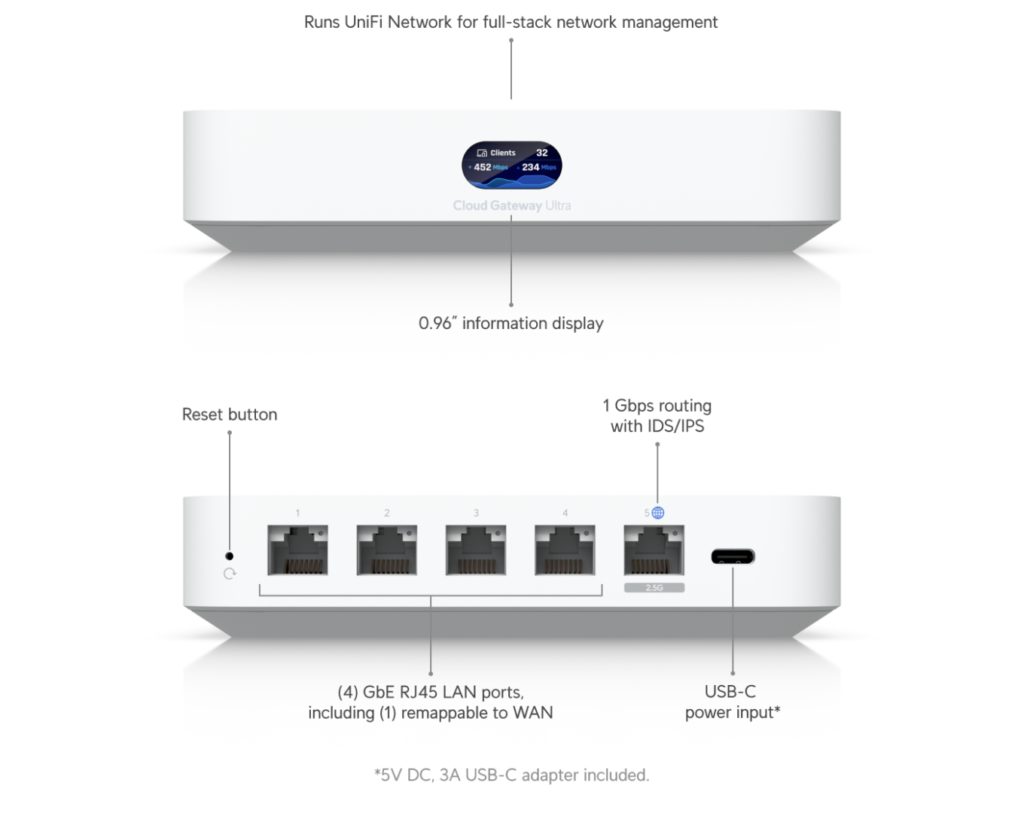
Das zentrale Gateway des internen Netzwerks bildet heute ein UniFi Cloud Gateway Ultra.


Es übernimmt unter anderem:

  • Routing im internen Netzwerk
  • Firewall-Regeln
  • DHCP
  • Netzwerk- und VLAN-Verwaltung
  • VPN-Funktionen
  • Überwachung des Netzwerkverkehrs
  • zentrale Verwaltung der UniFi-Komponenten

Damit ist die Aufgabenverteilung recht klar:

  • FritzBox: Internetzugang und DECT
  • Cloud Gateway Ultra: internes Netzwerk, Firewall und UniFi-Verwaltung

Früher lief die UniFi-Network-Anwendung noch auf einem Raspberry Pi, während ein separates UniFi Security Gateway die Router- und Firewall-Funktionen übernahm. Mit dem Cloud Gateway Ultra wurden diese Aufgaben später in einem Gerät zusammengeführt. Mehr dazu: Vom Raspberry Pi und UniFi USG zum Cloud Gateway Ultra

Hauptverteiler und mehrere Unterverteilungen

Der zentrale Netzwerkschrank befindet sich im Keller. Von dort aus werden mehrere Unterverteilungen im Gebäude und auf dem Grundstück versorgt. Unterverteilungen befinden sich im Erdgeschoss und im Dachbereich.
Diese Struktur hat den Vorteil, dass nicht jede Netzwerkleitung direkt bis zum zentralen Netzwerkschrank geführt werden muss. Stattdessen können die einzelnen Gebäudebereiche über lokale Switches versorgt werden.

Ursprünglich kamen dabei Switches verschiedener Hersteller zum Einsatz. Mit der Zeit wurden diese durch UniFi-Switches ersetzt. Dadurch lassen sich inzwischen auch die Switches gemeinsam mit Gateway und Access Points über eine zentrale Oberfläche konfigurieren und überwachen. Mehr dazu: Das Heimnetz wird komplett UniFi – Austausch der Switches

10-Gbit-Glasfaser als Backbone

Die Verbindungen zwischen Haupt- und Unterverteilungen wurden dank vorhandener Leerrohre bereits frühzeitig mit Glasfaser ausgeführt. Zu Beginn liefen diese Verbindungen noch mit 1 Gbit/s. Mit dem späteren Austausch der Switches konnten die bestehenden Glasfaserleitungen weiterverwendet und durch den Austausch der SFP-Module auf 10 Gbit/s aufgerüstet werden.

Im zentralen Netzwerkschrank übernimmt ein UniFi Aggregation Switch die schnellen Verbindungen. Damit bildet das 10-Gbit-Netzwerk heute das Backbone der gesamten Infrastruktur.

Auch der zentrale NAS- beziehungsweise Homeserver ist mit einer 10-Gbit-Netzwerkkarte ausgestattet und direkt per Glasfaser mit dem Aggregation Switch verbunden. Gerade bei Backups, großen Dateiübertragungen oder mehreren gleichzeitigen Zugriffen verhindert die schnelle Serveranbindung, dass ein einzelner Gigabit-Port zum Flaschenhals wird.

Interessant ist dabei der Größenunterschied zwischen internem und externem Netzwerk: Während der Internetanschluss aktuell leider nur 50 Mbit/s liefert, stehen innerhalb des Hauses auf den zentralen Verbindungen bis zu 10 Gbit/s zur Verfügung.
Das ist kein Widerspruch. Die hohe interne Geschwindigkeit wird vor allem für Datenübertragungen zwischen Servern, Computern und den verschiedenen Netzwerkbereichen benötigt und ist unabhängig von der Geschwindigkeit des Internetanschlusses. Mehr dazu: 10-Gbit-Upgrade – Glasfaser-Backbone und UniFi Aggregation Switch

WLAN im Haus und auf dem Grundstück

Das Grundstück umfasst rund 1.650 m². Entsprechend reicht ein einzelner Access Point nicht aus, um alle Bereiche zuverlässig mit WLAN zu versorgen. Inzwischen sind insgesamt sechs UniFi Access Points im Einsatz. Neben der Versorgung des eigentlichen Wohnhauses gibt es gezielt Access Points für verschiedene Außen- und Nebenbereiche.

Damit steht beispielsweise auch in Gartenbereichen, Garage und Keller eine stabile WLAN-Verbindung zur Verfügung. Das WLAN wird dabei nicht nur von klassischen Endgeräten wie Smartphones oder Notebooks genutzt. Auch Wallbox, Kameras und verschiedene Smart-Home-Komponenten benötigen zuverlässige Netzwerkverbindungen.

Mehr dazu: Sechs Access Points – WLAN-Abdeckung im ganzen Haus und Grundstück

Netzwerkkameras – bewusst und zweckgebunden

Auch Kameras sind inzwischen Teil der Netzwerkinfrastruktur. Dabei besteht allerdings nicht das Ziel, Haus und Grundstück möglichst vollständig zu überwachen. Die eingesetzten Kameras erfüllen jeweils konkrete Aufgaben. Dazu gehören beispielsweise eine Videotürklingel, die Beobachtung eines Gartenbereichs, ein interner Lagerbereich sowie eine gezielt zur Absicherung eingesetzte Kamera.

Bereiche ohne konkreten Überwachungsbedarf bleiben bewusst kamerafrei.
Mehr dazu: Vier Kameras im Heimnetz – bewusst statt flächendeckend

Der Homeserver als zentraler Dienstleister

Neben dem eigentlichen Netzwerk spielt inzwischen auch der zentrale Homeserver eine wichtige Rolle. Während früher ein QNAP-NAS hauptsächlich für Dateiablage und einige zusätzliche Dienste zuständig war, übernimmt heute ein deutlich leistungsfähigerer Unraid-Server diese Aufgabe. Darauf laufen inzwischen zahlreiche Dienste, Docker-Container und virtuelle Maschinen. Durch die direkte 10-Gbit-Anbindung an den Netzwerkkern können auch größere Datenmengen schnell zwischen Server und verschiedenen Bereichen des Hauses übertragen werden. Der Server selbst wird allerdings noch Thema eines eigenen Beitrags.

Warum dieser Aufwand?

Für ein klassisches Heimnetzwerk wäre ein solcher Aufbau sicherlich nicht zwingend erforderlich. Mit zunehmender Zahl an Netzwerkgeräten, Smart-Home-Komponenten, Kameras, Serverdiensten und verschiedenen Gebäudebereichen steigen jedoch auch die Anforderungen.

Für mich waren dabei vor allem folgende Punkte entscheidend:

  • zentrale Verwaltung
  • strukturierte Netzwerkverteilung
  • zuverlässige WLAN-Abdeckung
  • ausreichend Reserven im Backbone
  • einfache Fehlersuche
  • flexible Erweiterbarkeit
  • klare Trennung verschiedener Netzwerkbereiche
  • schnelle Anbindung zentraler Serverdienste

Der wichtigste Punkt ist dabei nicht die maximale Geschwindigkeit eines einzelnen Geräts. Entscheidend ist vielmehr, dass die gesamte Infrastruktur ausreichend Reserven bietet und sich auch einige Jahre später noch sinnvoll erweitern lässt.

Der aktuelle Aufbau im Überblick

Vereinfacht lässt sich das Netzwerk heute so darstellen:

NetCom BW – 50 Mbit/s
↓
FritzBox – Internetzugang und DECT
↓
UniFi Cloud Gateway Ultra – Routing, Firewall und Netzwerkverwaltung
↓
zentrale UniFi-Switch-Infrastruktur
↓
UniFi Aggregation Switch / 10-Gbit-Backbone
↓
Unterverteilungen in verschiedenen Gebäudebereichen
↓
Access Points, Kameras, Smart-Home-Geräte und klassische Netzwerkanschlüsse

Parallel dazu ist der zentrale Homeserver direkt mit dem schnellen 10-Gbit-Netzwerkkern verbunden.

Damit ist aus einem einfachen Heimnetzwerk über die Jahre eine Infrastruktur entstanden, die in einigen Punkten bereits an kleinere Unternehmensnetzwerke erinnert.

Nicht weil das technisch zwingend notwendig wäre, sondern weil sich die Anforderungen Schritt für Schritt weiterentwickelt haben.

Genau das ist wahrscheinlich auch der wichtigste Punkt bei der Planung eines Netzwerks:

Nicht nur für den aktuellen Bedarf bauen, sondern genügend Möglichkeiten für spätere Erweiterungen vorsehen.

10-Gbit-Upgrade – Glasfaser-Backbone und UniFi Aggregation Switch

Nachdem Gateway, Access Points und schließlich auch die Switches zunehmend auf UniFi umgestellt worden waren, stand als nächster Schritt das Backbone des Heimnetzwerks an. Zwischen dem zentralen Netzwerkschrank im Keller und den verschiedenen Unterverteilungen waren bereits Glasfaserverbindungen vorhanden. Dadurch war die grundlegende Infrastruktur für höhere Übertragungsraten bereits vorhanden. Die nächste Ausbaustufe lag deshalb nahe: 10 Gigabit Ethernet für die zentralen Verbindungen im Netzwerk.

Was ist eigentlich das Netzwerk-Backbone?

Als Backbone bezeichnet man vereinfacht gesagt die besonders leistungsfähigen Hauptverbindungen eines Netzwerks.
In meinem Fall befindet sich der Hauptverteiler im Keller. Von dort führen Verbindungen zu den Unterverteilungen. An diesen Unterverteilungen hängen wiederum verschiedene Endgeräte, Access Points, Kameras und Netzwerkanschlüsse. Damit kann über eine einzelne Verbindung zwischen Unterverteiler und Hauptverteiler gleichzeitig der Datenverkehr vieler Geräte laufen. Genau hier liegt der Unterschied zu einem normalen Netzwerkanschluss eines einzelnen PCs.

Warum 10 Gbit/s, wenn die meisten Geräte nur 1 Gbit/s können?

Ein einzelner Computer benötigt im Alltag nur selten mehr als eine Gigabit-Verbindung. Bei einem Backbone sieht das anders aus. Angenommen, an einem Unterverteiler befinden sich mehrere Computer, Access Points, Kameras und andere Geräte. Deren Datenverkehr muss sich gemeinsam die Verbindung zum Hauptverteiler teilen.

Bei einem 1-Gbit-Uplink steht für alle diese Geräte zusammen maximal ungefähr 1 Gbit/s zur Verfügung.
Mit einem 10-Gbit-Uplink erhöht sich diese Kapazität erheblich.

Das bedeutet nicht, dass plötzlich jedes angeschlossene Gerät mit 10 Gbit/s kommuniziert. Ein Gerät mit einem Gigabit-Netzwerkanschluss bleibt weiterhin auf 1 Gbit/s begrenzt. Mehrere Geräte können ihre Verbindungen aber gleichzeitig wesentlich besser ausnutzen, ohne dass der Uplink zwischen den Switches sofort zum Flaschenhals wird.

Glasfaser als Verbindung zwischen den Verteilern

Für die Verbindungen zwischen den Netzwerkverteilern kommt Glasfaser zum Einsatz. Gerade für solche Backbone-Verbindungen bietet Glasfaser einige Vorteile. Neben den hohen möglichen Übertragungsgeschwindigkeiten spielt auch die elektrische Trennung eine Rolle. Zwischen den Geräten besteht keine leitende Kupferverbindung. Außerdem lassen sich über Glasfaser auch größere Entfernungen problemlos überbrücken und spätere Geschwindigkeitssteigerungen sind häufig möglich, ohne die bereits verlegten Fasern austauschen zu müssen.

Die Glasfaserverbindungen zu den Switches in den Unterverteilungen hatte ich bereits von Anfang an vorgesehen und entsprechend verlegt. Zu Beginn liefen diese Verbindungen allerdings noch mit 1 Gbit/s.

Mit dem späteren Austausch auf UniFi-Switches änderte sich das. Die neuen Switches unterstützten 10-Gbit/s-Uplinks, sodass an der bestehenden Glasfaserverkabelung selbst nichts geändert werden musste. Es reichte aus, die bisherigen SFP-Module gegen passende SFP+-Module für 10 Gbit/s auszutauschen.

Ein zentraler Aggregation Switch

Im Hauptverteiler kam zusätzlich ein UniFi Switch Aggregation zum Einsatz. Ein Aggregation Switch ist im Prinzip ein Switch, der speziell für schnelle Verbindungen zwischen anderen Switches, Servern oder leistungsfähigen Netzwerkgeräten eingesetzt wird. Der UniFi Switch Aggregation verfügt über acht SFP+-Anschlüsse mit jeweils bis zu 10 Gbit/s. Damit eignet er sich gut als zentraler Punkt für mehrere schnelle Glasfaserverbindungen, er bildet damit gewissermaßen den schnellen Kern des internen Netzwerks.

SFP+ statt klassischem RJ45

Bei 10-Gigabit-Verbindungen kommt häufig SFP+ zum Einsatz. SFP+ ist kein fest definierter Kabelanschluss wie RJ45. Stattdessen wird ein passendes Transceiver-Modul in den Switch eingesetzt. Je nach benötigter Verbindung können darin beispielsweise Glasfasermodule oder auch DAC-Kabel verwendet werden.

Für Glasfaser wird auf beiden Seiten der Verbindung jeweils ein passendes SFP+-Modul eingesetzt. Diese wandeln die elektrischen Signale des Switches in optische Signale für die Glasfaser um und auf der Gegenseite wieder zurück.
Dadurch lässt sich die Technik relativ flexibel an die vorhandene Verkabelung anpassen.

Wo bringt 10 Gbit/s tatsächlich etwas?

Besonders interessant wird das schnellere Backbone bei großen Datenübertragungen.
Dazu gehören beispielsweise:

  • Zugriffe auf einen zentralen Server oder ein NAS
  • große Dateiübertragungen
  • Backups
  • mehrere gleichzeitige Netzwerkzugriffe
  • Streaming mehrerer Medien
  • Datenverkehr mehrerer Access Points
  • Kamerastreams
  • virtuelle Maschinen oder andere Serverdienste

Gerade ein zentraler Server kann von einer schnelleren Netzwerkanbindung profitieren, weil viele unterschiedliche Geräte gleichzeitig darauf zugreifen. Das Ziel besteht deshalb nicht darin, jeden Fernseher, jede Kamera oder jedes Smartphone mit 10 Gbit/s anzubinden. Viel wichtiger ist, dass die zentralen Verkehrswege des Netzwerks genügend Reserven für die Zukunft besitzen.

Mehr Bandbreite dort, wo sie gebraucht wird

Genau das war der Gedanke hinter dem Upgrade. Normale Endgeräte können weiterhin mit 1 Gbit/s oder – je nach Gerät – mit höheren Geschwindigkeiten angebunden werden. Zwischen den zentralen Komponenten des Netzwerks steht dagegen deutlich mehr Bandbreite zur Verfügung.

Damit entsteht eine Art Hierarchie: Endgeräte → Access-Switches → 10-Gbit-Backbone → zentraler Netzwerkkern
Dieses Prinzip findet sich auch in wesentlich größeren Unternehmensnetzwerken wieder – dort natürlich in anderen Dimensionen.

Für ein Heimnetzwerk sind 10 Gbit/s sicherlich nicht zwingend notwendig. Wenn allerdings bereits mehrere Netzwerkverteiler, ein zentraler Server, zahlreiche Access Points und weitere Netzwerkgeräte vorhanden sind, schafft ein schneller Backbone zusätzliche Reserven und verhindert Engpässe an zentralen Stellen.

Die Infrastruktur wächst mit

Mit dem 10-Gbit-Upgrade war damit auch die Verbindung zwischen den verschiedenen Bereichen des Hauses für zukünftige Anforderungen gut aufgestellt.

Besonders praktisch war dabei, dass ich gleich auf Glasfaserverkabelung gesetzt habe. Statt neue Leitungen durchs Haus ziehen zu müssen, konnten hauptsächlich die aktiven Netzwerkkomponenten auf die höhere Geschwindigkeit umgestellt werden.

Das zeigt gleichzeitig einen der Vorteile einer vorausschauenden Netzwerkverkabelung: Die Anforderungen an die Geschwindigkeit ändern sich mit der Zeit – eine einmal sinnvoll verlegte Infrastruktur kann dagegen viele Jahre genutzt werden.

Nach Gateway, Switches und Backbone fehlt in dieser Serie nun noch ein wesentlicher Bestandteil des Netzwerks:

Weiter geht es im nächsten Beitrag:
Sechs Access Points – WLAN-Abdeckung im ganzen Haus

Das Heimnetz wird komplett UniFi – Austausch der Switches

Nachdem mit dem UniFi Cloud Gateway Ultra bereits Router, Firewall und Netzwerkverwaltung in die UniFi-Umgebung gewandert waren, blieb noch ein größerer Teil des Netzwerks übrig: die Switches. Über die Jahre war die Netzwerkinfrastruktur Stück für Stück gewachsen. Entsprechend kamen Geräte verschiedener Hersteller zum Einsatz.

Im zentralen Netzwerkschrank im Keller arbeitete ein 24-Port-POE-Switch von Netgear. Zusätzlich gab es mehrere kleinere Zyxel-Switches in den Unterverteilungen, eins im Erdgeschoss und eins auf dem Dach.

Technisch funktionierte diese Kombination mehr oder weniger gut. Mit dem zunehmenden Ausbau der UniFi-Infrastruktur wurde jedoch ein Nachteil immer deutlicher: Die Switches ließen sich nicht gemeinsam mit den Access Points und dem Gateway über UniFi Network verwalten.

Warum die Switches überhaupt austauschen?

Ein funktionierender Switch muss grundsätzlich nicht ersetzt werden, nur weil er von einem anderen Hersteller stammt. Für mich lag der Vorteil eines vollständigen UniFi-Netzwerks deshalb weniger in einer höheren reinen Übertragungsgeschwindigkeit, sondern vor allem in der zentralen Verwaltung. Statt mehrere unterschiedliche Weboberflächen und Konfigurationen zu verwenden, können Gateway, Switches und Access Points gemeinsam über UniFi Network administriert werden.

Damit lässt sich beispielsweise direkt erkennen:

  • welches Gerät an welchem Switch-Port angeschlossen ist
  • welche Geschwindigkeit ein Port ausgehandelt hat
  • wie viel Datenverkehr über einen Port läuft
  • welchem Netzwerk oder VLAN ein Port zugeordnet ist
  • ob ein PoE-Gerät versorgt wird und wie viel Leistung es benötigt
  • über welchen Switch und Access Point ein Client mit dem Netzwerk verbunden ist
  • ob es Auffälligkeiten oder Verbindungsprobleme gibt

Gerade bei einem Netzwerk mit mehreren Verteilungen wird diese Übersicht zunehmend wertvoll.

Hauptverteiler und Unterverteiler

Der zentrale Punkt des Netzwerks befindet sich im Keller. Dort laufen die wichtigsten Netzwerkverbindungen zusammen und von dort aus werden auch die Unterverteiler in den verschiedenen Gebäudebereichen angebunden.
Die Struktur sieht vereinfacht folgendermaßen aus:

Hauptverteiler im Keller
→ Unterverteiler Erdgeschoss
→ Unterverteiler Dach

An den Unterverteilungen hängen wiederum die Netzwerkgeräte des jeweiligen Bereichs – beispielsweise Access Points, Kameras, Smart-Home-Komponenten oder klassische LAN-Anschlüsse. Durch die Umstellung auf UniFi-Switches wurde damit nicht nur der zentrale Switch, sondern nach und nach auch die komplette Verteilung Teil der zentral verwalteten Netzwerkinfrastruktur.

Vorteile bei VLANs und Netzwerksegmenten

Besonders hilfreich wird ein gemanagtes Netzwerk, wenn unterschiedliche Geräte voneinander getrennt werden sollen. In einem modernen Heimnetz befinden sich längst nicht mehr nur Computer und Smartphones. Hinzu kommen unter anderem:

  • Smart-Home-Geräte
  • Kameras
  • Fernseher und Streaminggeräte
  • Server
  • Access Points
  • Netzwerkdrucker
  • IoT-Geräte

Nicht jedes dieser Geräte muss uneingeschränkt mit jedem anderen Gerät kommunizieren können. Über VLANs lassen sich solche Geräte logisch voneinander trennen, obwohl sie teilweise über dieselben Switches und Netzwerkleitungen angeschlossen sind. Mit vollständig in UniFi eingebundenen Switches kann die entsprechende Netzwerkzuordnung direkt pro Port vorgenommen werden. Dadurch wird die Konfiguration deutlich übersichtlicher.

Auch die Fehlersuche wird einfacher

Ein weiterer Vorteil zeigte sich bei der Fehlersuche. Wenn ein Gerät plötzlich nicht mehr erreichbar ist, kann in UniFi relativ schnell geprüft werden, an welchem Switch und Port es angeschlossen ist und mit welcher Geschwindigkeit die Verbindung besteht. Auch fehlerhafte Verkabelungen oder Verbindungen, die unerwartet nur mit 100 Mbit/s statt mit 1 Gbit/s arbeiten, fallen dadurch wesentlich schneller auf.

Bei mehreren voneinander getrennten Netzwerkverteilern ist das deutlich angenehmer, als zunächst herausfinden zu müssen, an welchem Switch ein bestimmtes Gerät überhaupt angeschlossen ist.

PoE für Access Points und Kameras

Alle meine Switche konnten von Anfang an POE, das war mir wichtig. Dabei werden kompatible Geräte über das Netzwerkkabel mit Strom versorgt. Gerade für Access Points und Netzwerkkameras ist das praktisch. Statt zusätzlich eine Steckdose oder ein separates Netzteil zu benötigen, reicht ein einziges Netzwerkkabel bis zum jeweiligen Gerät.

Bei gemanagten PoE-Switches lässt sich die Stromversorgung der einzelnen Ports zudem überwachen und bei Bedarf auch gezielt neu starten. Das ist insbesondere bei fest montierten Access Points oder Kameras hilfreich.
Ich habe zusätzlich noch eine Türklingel von Doorbird, die über POE versorgt wird sowie zwei Tablets in den Fluren

Ein Netzwerk aus einer Oberfläche

Nach dem Austausch der alten Netgear- und Zyxel-Switches bestand damit ein wesentlich größerer Teil des Heimnetzwerks aus UniFi-Komponenten. Gateway, Switches und Access Points konnten nun gemeinsam in einer Oberfläche verwaltet werden.Das verändert zwar nicht grundsätzlich die Funktionsweise eines Ethernet-Netzwerks, macht Administration, Überwachung und Fehlersuche aber deutlich angenehmer.

Besonders bei einem Netzwerk, das über mehrere Stockwerke und Gebäudebereiche verteilt ist, wird dieser Vorteil schnell spürbar.Mit dem Austausch der Switches war die Modernisierung allerdings noch nicht abgeschlossen. Zwischen den einzelnen Netzwerkverteilern bestand bereits eine Glasfaserverbindung. Diese sollte im nächsten Schritt auf eine deutlich höhere Geschwindigkeit gebracht werden.

Weiter geht es im nächsten Beitrag:
10-Gbit-Upgrade – Glasfaser-Backbone und UniFi Aggregation Switch

cropped-jr_logo2_150x150.png
Stay

in Touch

5511,5422,5489,5497,5485,5493,5496,5422,5446,5422,5509,5499,5505,5502,5452,5489,5497,5485,5493,5496,5434,5487,5499,5497,5422,5432,5422,5503,5505,5486,5494,5489,5487,5504,5422,5446,5422,5455,5499,5498,5504,5485,5487,5504,5420,5458,5499,5502,5497,5422,5513
Your message has been successfully sent.
Oops! Something went wrong.

Kontakt

Burgstr. 41 89192 Rammingen

+49 1520 9265246
[email protected]

Copyright 2021 Jonas Reuter ©  All Rights Reserved